Cyber Attack की रिपोर्ट में Zoom, CNN, BBC, HSBC और Peacock समेत 178 कंपनियों की वेबसाइट्स पर मैलवेयर मिलने का दावा किया गया है। जानिए कैसे JavaScript के जरिए क्रिप्टो वॉलेट, कार्ड डिटेल्स और यूजर्स का डेटा निशाने पर आया।
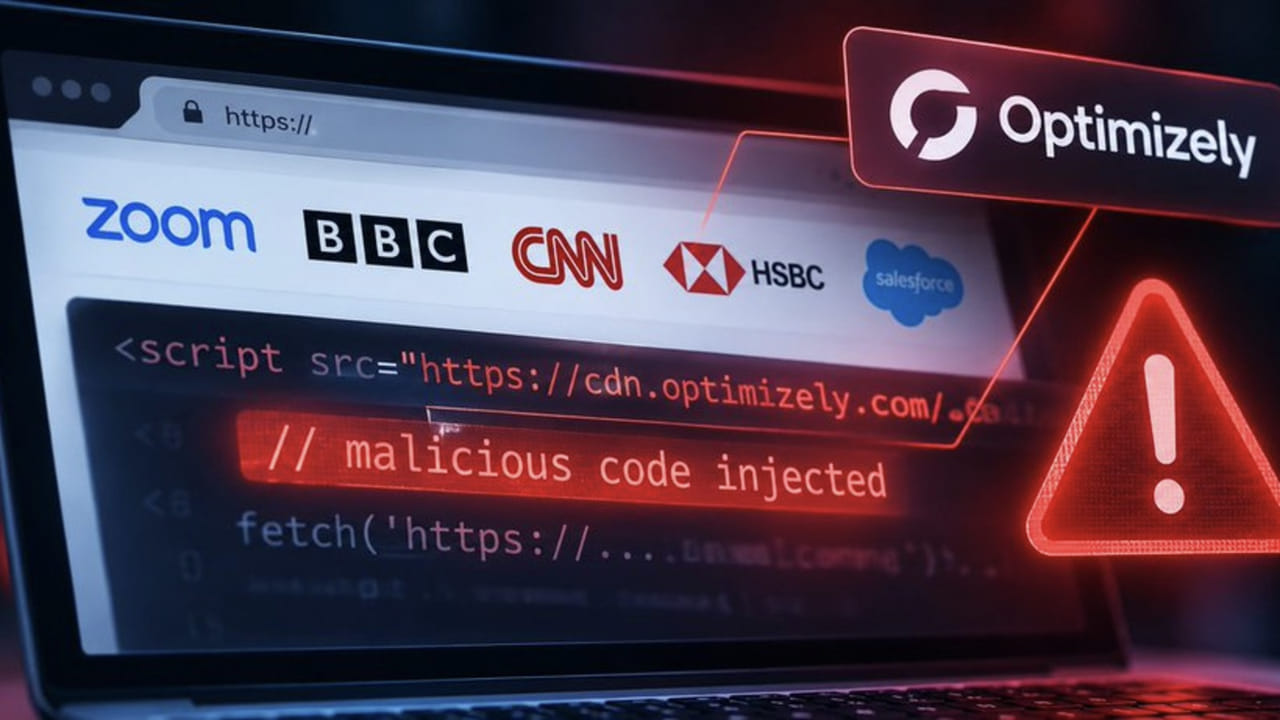
Cyber Attack: सोमवार को दुनिया की कई बड़ी कंपनियों की वेबसाइट्स पर जाने वाले यूजर्स के लिए साइबर खतरे की खबर सामने आई है। एक रिपोर्ट के मुताबिक, Zoom, CNN, BBC, HSBC और Peacock समेत 178 संगठनों की वेबसाइट्स पर मैलिशियस JavaScript पहुंचाई गई। इसके जरिए यूजर्स की क्रिप्टोकरेंसी, कार्ड डिटेल्स और दूसरी संवेदनशील जानकारियां चुराने की कोशिश की गई। शुरुआती रिपोर्ट में हमलावर के क्रिप्टो वॉलेट में करीब 7,040 डॉलर पहुंचने की बात कही गई है।
Optimizely Cyber Attack: कैसे दिया गया इस मैलवेयर हमले को अंजाम?
- ऑप्टिमाइज़ली प्लेटफॉर्म का हुआ गलत इस्तेमाल: साइबर सुरक्षा कंपनी Report URI रिपोर्ट के अनुसार, यह हानिकारक स्क्रिप्ट 'ऑप्टिमाइज़ली वेब एक्सपेरिमेंटेशन' (एक AI-आधारित A-B टेस्टिंग सिस्टम) के ज़रिए फैली। हमलावरों ने इसके साइनअप प्रोसेस की खामी का फायदा उठाकर कई बड़े प्रोजेक्ट्स में मैलिशियस कोड इंजेक्ट कर दिया।
- बड़ी कंपनियों पर असर: इस सेंधमारी की चपेट में Zoom, BBC, CNN, HSBC, Equifax और Peacock जैसे 178 संगठन आ गए। बिना ब्रांड्स के मेन कोड को छुए, सीधे उनके ग्राहकों को निशाना बनाया गया। प्रभावित अन्य ब्रांड्स में Salesforce, IKEA, Fox News, NPR, ASPCA और Invisalign भी शामिल हैं। थ्रेट इंटेलिजेंस फर्म Mallory ने भी इस मामले की जांच और कुछ दूसरे एड टेक प्लेटफॉर्म्स पर मौजूद संदिग्ध स्क्रिप्ट्स की जानकारी दी है।
- चोरी और स्कैम: इन स्क्रिप्ट्स ने यूज़र्स के क्रिप्टो एड्रेस बदलकर अपने पते डाल दिए और क्रेडिट कार्ड नंबर व स्क्रीनशॉट तक चुरा लिए। शुरुआती 9 घंटों में ही हमलावरों के वॉलेट में लगभग 7,040 डॉलर पहुंच चुके थे।
Scroll to load tweet…
यूजर्स का कौन-सा डेटा चोरी होने का खतरा?
- रिपोर्ट के अनुसार, मैलिशियस स्क्रिप्ट्स यूजर्स की ऑनलाइन गतिविधियों को निशाना बना रही थीं।
- क्रिप्टोकरेंसी ट्रांजैक्शन के दौरान वॉलेट एड्रेस बदलकर हमलावर का पता डाला जा सकता था।
- वेबसाइट पर दर्ज किए गए कार्ड नंबर चुराने का खतरा था।
- कुछ मामलों में यूजर्स की स्क्रीन के स्क्रीनशॉट लेने की क्षमता भी सामने आई।
Cyber Attack में कितने डॉलर की चोरी हुई?
Report URI के मुताबिक, 16 नवंबर को 19:25 UTC तक हमलावर के वॉलेट में करीब 7,040 डॉलर जमा हुए थे। यह रकम लगभग नौ घंटे के भीतर पहुंची। हालांकि, कुल नुकसान का आकलन अभी पूरा नहीं हुआ है।
Related Articles

Zoom CNN Malware Breach: कंपनी की सफाई और अमेरिकी एजेंसियों का बयान
- खामी को किया गया ब्लॉक: Optimizely की प्रवक्ता विक्टोरिया जॉनसन ने माना है कि सुरक्षा चूक का फायदा उठाकर जावास्क्रिप्ट जोड़ी गई थी। हालांकि, कंपनी ने तुरंत एक्शन लेते हुए उस रास्ते को ब्लॉक कर समस्या सुलझा ली है और प्रभावित ग्राहकों को अलर्ट कर दिया है।
- आउटेज से संबंध नहीं: अमेरिका में हाल ही में हुई तकनीकी गड़बड़ियों के बीच यह हमला सामने आया है, हालांकि होमलैंड सिक्योरिटी ने स्पष्ट किया है कि ये आउटेज किसी साइबर हमले का हिस्सा नहीं थे।